Управління правами доступу
Рольова модель доступу
В системі існує кілька ролей користувача (Співробітник, Менеджер, Адміністратор тощо), які визначають права доступу користувача до тих чи інших функцій системи.
Управління правами доступу
Для управління правами доступу виберіть додаток Налаштування.
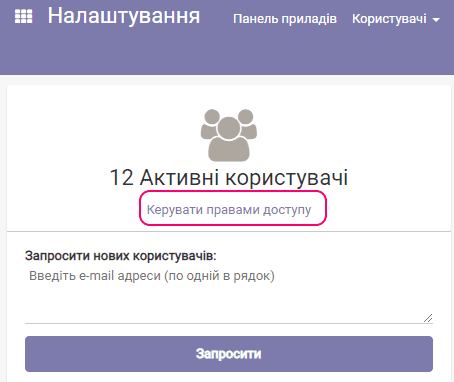
Далі перейдіть за посиланням Керувати правами доступу:
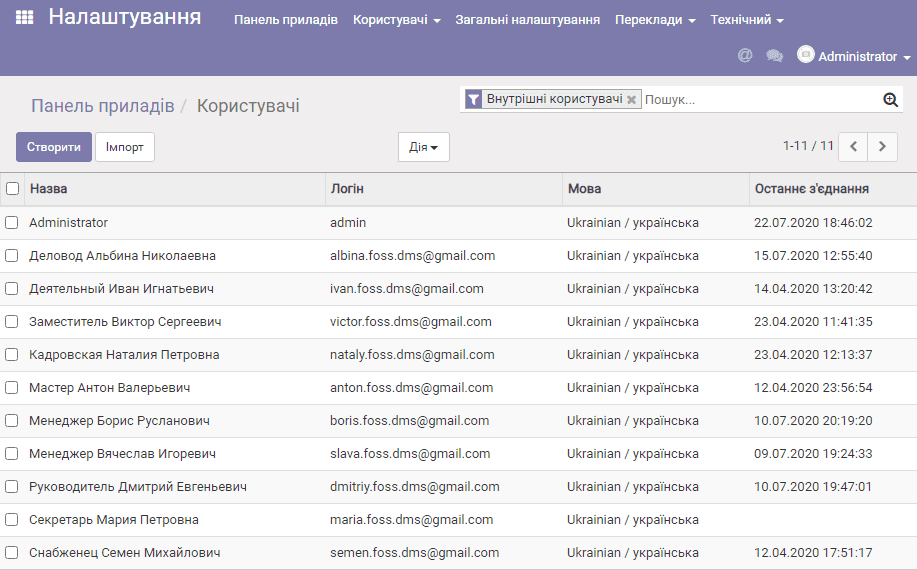
З'явиться список користувачів.
Виберіть користувача:
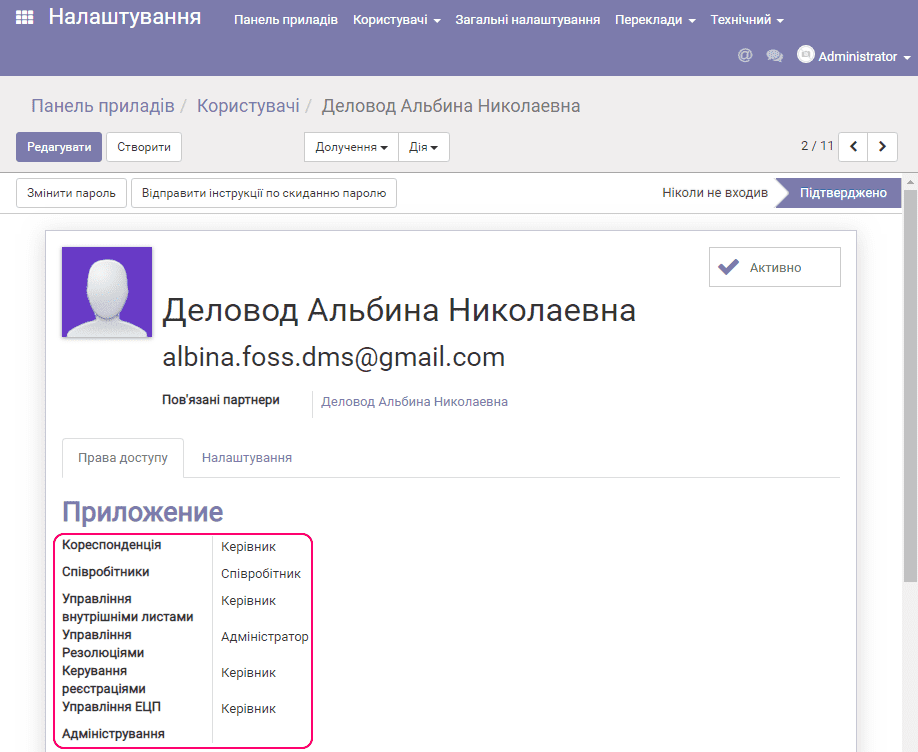
Далі можна вказати, які функції системи і з якою роллю будуть доступні цьому користувачеві:
| Найменування функції | Опис | Доступні ролі |
|---|---|---|
| Кореспонденція | Робота з документами в папках Вхідні і Вихідні | немає ролі, Співробітник, Менеджер |
| Співробітники | Робота з довідником Співробітники | немає ролі, Співробітник, Менеджер |
| Управління внутрішніми документами | Робота з документами в папці Внутрішні документи | немає ролі, Співробітник, Менеджер |
| Управління резолюціями | Робота з резолюціями (перегляд, редагування, видалення) | немає ролі, Співробітник, Керівник, Адміністратор |
| Управління реєстраціями | Робота з журналами реєстрацій документів | немає ролі, Співробітник, Менеджер |
| Управління ЕЦП | Робота з електронним цифровим підписом (перегляд, валідація, накладення ЕЦП) | немає ролі, Співробітник, Менеджер |
| Адміністрування | Адміністрування системи | немає ролі, Права доступу, Налаштування |
Опис ролей.
Немає ролі (порожній вибір) — означає, що користувачеві взагалі не буде показуватися все, що пов'язано з цією функцією, наприклад, папка з документами, кнопка накладення резолюції, тощо.
Співробітник — як правило, це мінімальні права, наприклад, перегляд без можливості редагування (залежить від функції). Наприклад, щодо функції Управління резолюціями роль Співробітник означає можливість бути простим виконавцем резолюцій без їх створення.
Керівник — можливість виконувати будь-які дії з обраною функцією від свого імені.
Адміністратор — повні права доступу до будь-якої функції, наприклад, у контексті управління резолюціями, можливість редагування/видалення резолюцій інших користувачів.
Права доступу — делегування функцій адміністратора тільки для призначення прав доступу. Рекомендується видавати співробітникам, які виконують у вашій організації функції управління кадрами, або помічникам адміністратора.
Налаштування — повні права з адміністрування системи. Рекомендується призначати досвідченим технічним фахівцям, які займаються адмініструванням рішення.